山石网科自研ASIC芯片为智算云安全注入新动能
当前,数字产业已迈入云原生与生成式AI深度结合的智算云时期,全网流量与智能业务体量持续膨胀。以往依赖通用CPU构建的安全防护体系,在时延、算力开销、硬件能耗以及供应链安全等方面逐渐显现出适配性不足。与此同时,监管机构陆续发布人工智能及智能体相关的安全管理规范,各行业数字化业务对安全底座的性能和自主可控能力提出了双重硬性要求,市场急需一套既能满足AI时代高性能需求、又能保障供应链安全的底层硬件方案。
基于这一背景,本次网安圆桌派以《高强性能・自主制胜:山石全栈ASIC化护航数智新征程》为主题,聚焦云与AI催生的新型安全需求、新攻防态势下的落地挑战、安全专用ASIC的架构价值以及全链条供应链自主可控的实践,结合产业真实场景剖析专用芯片的研发逻辑与规模化应用价值。【视频可在“山石网科”视频号观看】
云与AI共振,安全行业步入全新发展周期
云计算和生成式AI的普及不断推高全网数据流转量。据行业统计与机构预测,当前token相关业务日均流转规模已达140万亿,多家机构预计2026年整体规模有望突破4万万亿。算力与云服务的演进方向全面向AI场景靠拢,传统公有云、私有云及三层IaaS/PaaS/SaaS架构持续演化,token云、AI PaaS等新型云服务模式正逐渐成为行业主流建设方案。
现实业务场景中的矛盾主要体现在两个方面:
一方面,流量激增直接抬高了安全体系的运行门槛,企业对业务连续运行、故障零中断的要求不断提高。加之监管政策持续细化,《生成式人工智能服务管理暂行办法》、三部委联合发布的智能体发展指导文件等均对系统安全可靠性作出硬性规定,一套高性能、自主可控的底层安全底座已成为政企和算力基础设施建设的刚性需求。
另一方面,驱动安全建设的底层逻辑也发生了明显转变。过去安全投入多源于合规检查或重大安全事件倒逼,属于被动补救;进入AI发展阶段后,业务扩张和技术迭代成为两大核心驱动力,企业主动前置安全规划的意愿显著增强,防御思路从事后漏洞修补转向事前风险识别和全流程动态预警。
AI催生多重安全新挑战,传统防护架构适配不足
AI技术的普及带来了全新的威胁范式,过去依靠特征库、规则库批量识别的攻击手段逐渐失效,数据投毒、模型窃取、提示词注入、智能体越权操作等新型风险不断涌现。随之而来的是,安全边界不再局限于网络传输环节,而是延伸至算法训练、模型部署、智能调度等整套工程链路,全域风险覆盖难度大幅提升。
具体表现在两大方面:
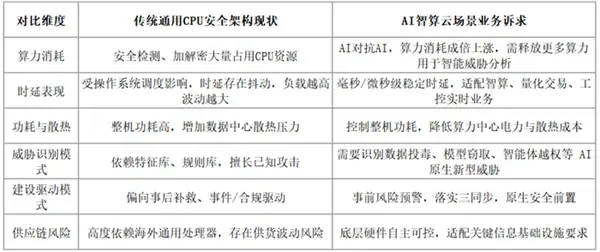
一是算力供需矛盾进一步凸显。行业普遍形成“以AI对抗AI攻击”的建设思路,但AI类检测、研判任务的算力消耗可达传统规则防护的十倍以上。同时,实时交易、算力调度、工业控制等场景要求毫秒级响应,通用GPU、高端CPU的算力采购与运维成本居高不下,高算力、低成本、低功耗的专用安全算力成为产业迫切缺口。
二是传统安全运行逻辑受到全方位冲击。认证、授权、行为监控三大基础机制均因智能体、黑盒算法出现管控盲区,AI模型不可解释性大幅提升了事件溯源难度;长期沿用的“业务先行、后期打补丁”后置安全模式,与政策提出的同步设计、同步建设、同步运营三同步要求存在明显落地落差,原生安全体系搭建难度持续走高。
表:传统通用CPU安全架构与智算云场景业务诉求的矛盾对比
安全专用ASIC:硬件架构重构引领技术新优势
面对云与AI叠加的多重约束,场景定制化安全ASIC芯片成为平衡性能、功耗与供应链的可行方案。
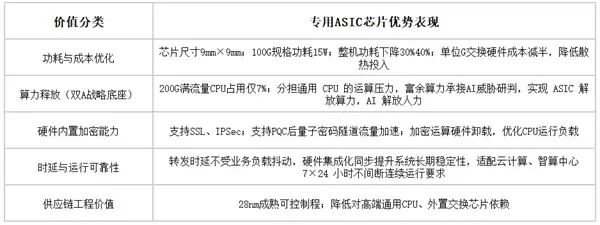
其一,山石网自研安全专用芯片融合交换与安全加速双重能力,无需搭配独立交换芯片和冗余通用CPU,大幅削减整机闲置算力与能源损耗。芯片尺寸仅9mm×9mm,同等100G处理规格整机功耗控制在15W,相较传统多硬件组合方案功耗下降30%-40%,单位G交换硬件成本缩减一半,直接降低数据中心散热配套投入。
其二,加解密能力实现硬件内置,原生兼容SSL、IPSec常规加密协议,同时支持PQC后量子密码隧道流量加速。实测满载200G流量场景下整机CPU占用仅7%,剩余算力可全部承接AI威胁检测、行为分析等上层安全业务,真正落地“ASIC解放算力,AI解放人力”的双A技术路径。硬件固定转发时延不受业务负载波动影响,时序稳定可控,能够充分匹配量化交易、金融实时行情等极低时延业务的运行标准。
其三,硬件集成化同步提升系统长期稳定性。专用ASIC可有效分担通用CPU的运算压力,优化CPU运行负载,保障核心处理器持续稳定运行;同时将原由软件执行的2000行代码固化为硬件逻辑,具备更高的执行确定性,配合统一的硬件运行时序标准,可稳定支撑云计算、智算中心7×24小时不间断连续运行要求。
供应链自主可控:成熟工艺叠加务实选型
海外芯片断供、上游供货波动、通用芯片潜在后门风险,是国内数字化基础设施长期存在的安全隐患,高端先进制程产能紧张、采购成本偏高进一步放大了供应链不确定性。底层安全硬件自主可控,既是国家数字产业顶层战略要求,也是关键行业基础设施的生存底线。
在此背景下,山石网科最终选择28nm成熟工艺作为兼顾多重需求的最优选择。主要考虑两个方面:一是国内完整产业链可支撑该制程稳定量产,不存在海外设备、材料卡脖子问题,产能与交付周期可控;二是对比追求3nm、7nm先进工艺的路线,28nm完全覆盖网关、边界安全设备运行需求,同时有效控制流片、量产全周期成本,避免为过剩工艺溢价投入研发与制造成本。
在落地过程中,山石网科整体研发路径采取FPGA预验证叠加ASIC流片并行模式,以降低一次性流片失败风险。2020年项目启动后,研发团队先从千万行防火墙核心代码提取高频数据包处理逻辑,在FPGA硬件完成全场景业务校验,验证体系成熟后启动正式流片,2024年10月实现一次性点亮、全链路数据流跑通。团队也由此对未来长期技术迭代路线更加清晰,后续将基于国产FPGA持续优化加密、AI加速算法,规划集成RISC-V内核进一步提升芯片集成度,持续降低整机对通用处理器的依赖程度。
表:安全专用ASIC芯片的核心优势
实践意义与长期发展方向
首先,从行业宏观维度看,云计算与AI深度融合重构了安全需求,安全建设不再单纯服务合规整改和事后应急,而是深度嵌入业务全生命周期。全行业对硬件时延、吞吐、功耗、国产化的综合标准同步抬高,自主可控的底层算力硬件是数字产业平稳迭代的核心支撑。
其次,从技术路线层面,场景化专用ASIC为国内安全硬件发展提供了可复制范式。放弃盲目追逐先进工艺的内卷思路,基于业务需求匹配成熟半导体产能,能够同步实现性能跃升、成本管控、供应链安全三重收益,也为国内半导体产业差异化发展提供参考。
第三,从企业实践视角,底层专用芯片研发属于典型的长期主义项目。项目周期长、前期投入高,要求企业同时具备完整的软件安全开发、硬件电路设计、真实行业场景积累三重能力,持续平衡技术研发、市场落地、成本管控等多重变量,才能同步实现技术突破与规模化商业落地。
第四,面向未来,算力网络和全域AI场景会持续刷新安全硬件标准,以ASIC为核心的自主硬件体系将成为区分高端与中低端安全网关的核心指标。依托成熟制程、全栈自研与软硬协同思路,国内网安硬件产业可持续补齐底层短板,为智算、金融、能源、政务等关键行业数字化筑牢自主安全底座。